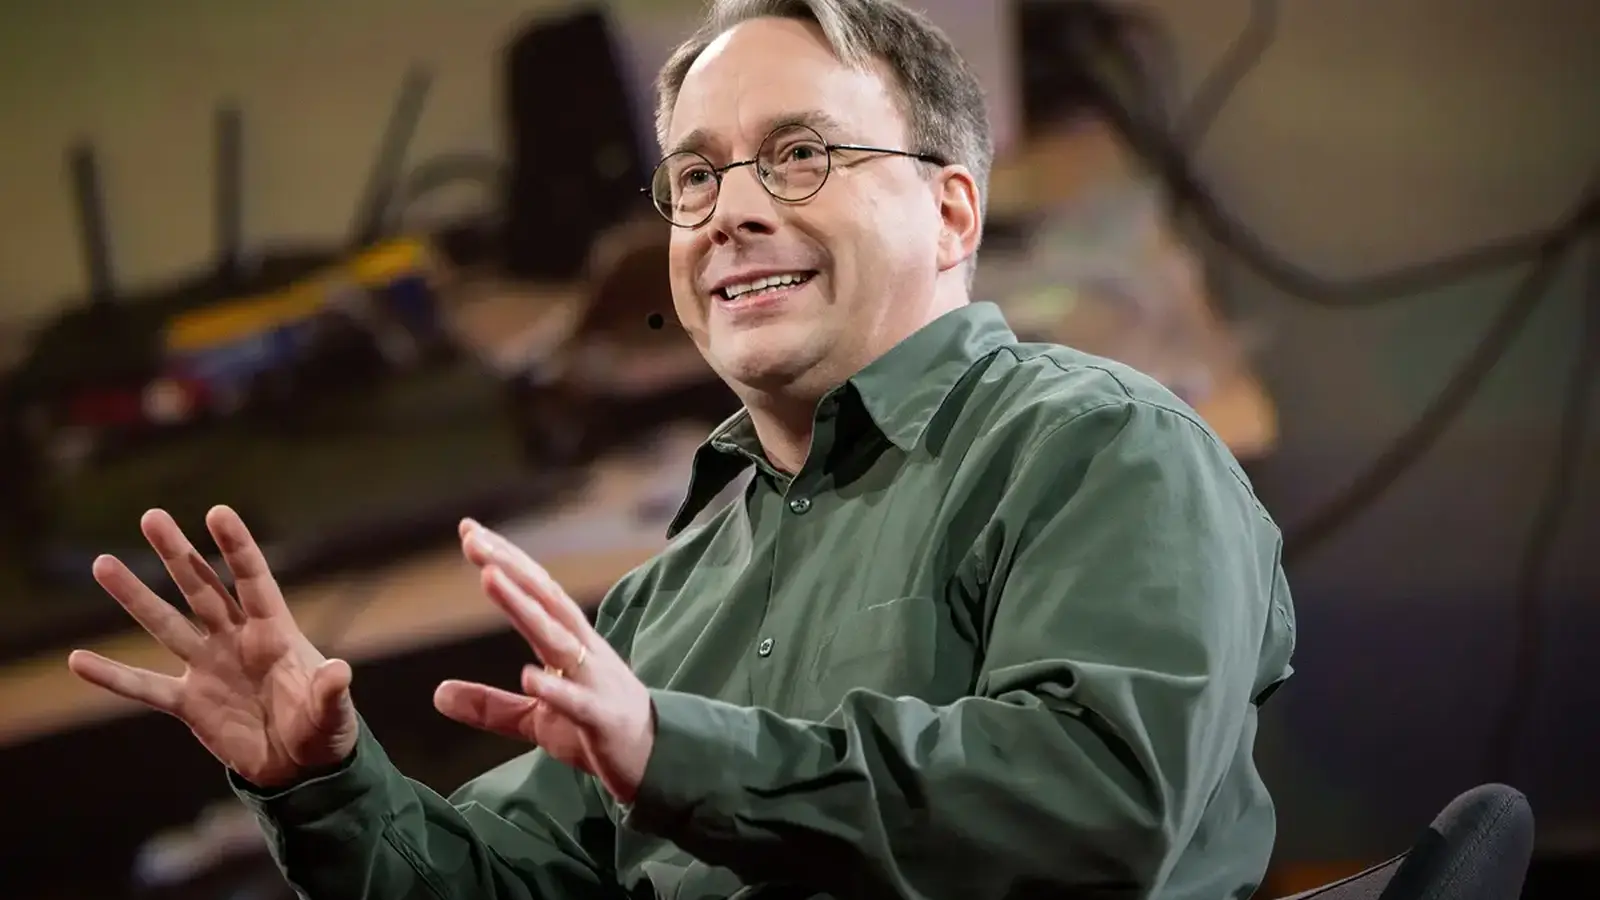
Linus Torvalds hat erstmals einen Linux-Kernel-Patch veröffentlicht, der mithilfe eines großen Sprachmodells erstellt wurde. In einem gezielten synthetischen Test berichtete er von einer 23-fachen Leistungssteigerung.
Der Patch befindet sich im Entwicklungszweig des Kernels und befasst sich mit einem seit Langem bestehenden Cache-Contention-Problem, das auftritt, wenn mehrere Prozessoren gleichzeitig dieselbe Datei lesen.
Diese Konkurrenz um den Cache kann beim Ausliefern gemeinsam genutzter Bibliotheken sowie bei Datenbanken und Webservern auftreten. Mehrere Entwickler hatten zuvor Lösungsansätze erprobt, doch die Ergebnisse fielen unterschiedlich aus, und keine Maßnahme erwies sich als umfassend.
Torvalds veröffentlichte seinen ersten Entwurf Anfang 2024 und erklärte, er habe ihn auf seinem privaten Laptop genutzt. Kürzlich entschied er sich, „wirklich zu versuchen, das mit einem großen Sprachmodell (LLM) zu lösen“. Die mit Unterstützung des Sprachmodells vorgenommenen Änderungen sind nun in einem Entwicklungszweig verfügbar.
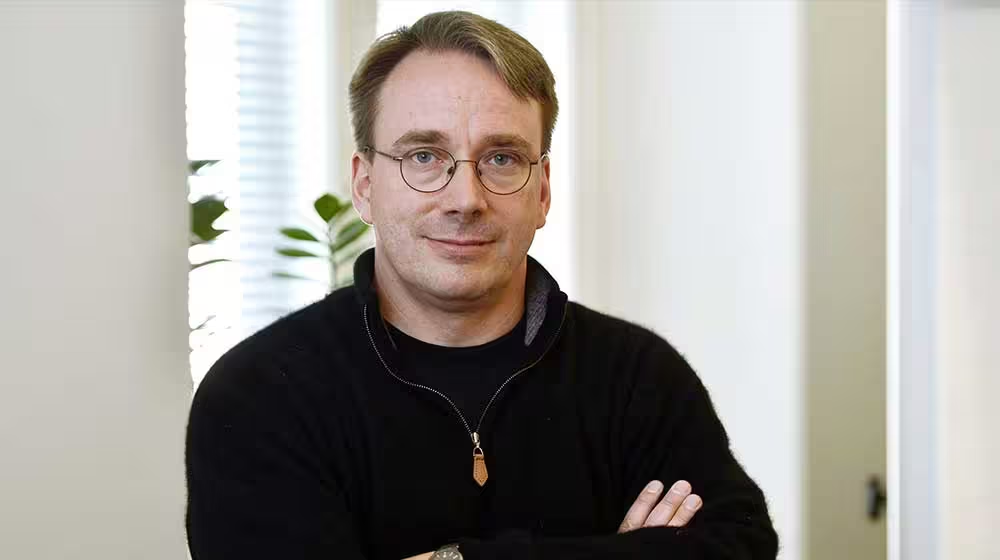
In seinem synthetischen Test berichtete er von einer 23-fachen Verbesserung, warnte jedoch, dass die Auswirkungen in der Praxis deutlich geringer ausfallen dürften, da „keine reale Arbeitslast“ solche Werte erzeuge. Server würden wahrscheinlich stärker profitieren als Desktoprechner, so Torvalds.
Torvalds hat in den vergangenen Jahren grundsätzlich eine unterstützende Haltung gegenüber Tools auf Basis großer Sprachmodelle eingenommen, insbesondere im revieworientierten Umfeld der Kernel-Entwicklung. Vor einigen Monaten sagte er, er werde als Reaktion auf KI-Gegner „mit dem Fuß stampfen“. Zudem merkte er an, dass automatisierte Code-Review-Tools, die das Kernel-Team einsetzt, grundlegende Programmierfehler besser erkennen als Menschen.
Gleichzeitig sind KI-Agenten zunehmend in der Lage, gängige Muster von Sicherheitslücken zu finden. Entwickler berichteten, die Mailingliste „linux-security“ sei in den ersten Monaten des Jahres „unüberschaubar“ geworden. Linux behebt Fehler in hohem Tempo – rund 2.000 CVE-Fixes pro Release.
Dieser Druck veranlasste das Team dazu, ältere Hardwaretreiber zu entfernen, die viele Sicherheitsmeldungen verursachen, obwohl sie nur noch von wenigen Nutzern verwendet werden.
Der neue Patch hat die Auseinandersetzung zwischen Pro-KI- und Anti-KI-Gruppen in der Kernel-Community nicht beendet; die Diskussionen dauern an. Der Patch wird im Entwicklungszweig weiterhin geprüft.
"Als Technik-Journalist analysiere ich seit über 10 Jahren die neuesten Hardware-Trends. Mein Fokus liegt auf objektiven Tests und Daten."
Diskussion
Kommentar hinterlassen
Kommentare
Noch keine Kommentare. Seien Sie der Erste.