Sicherheitsforscher warnen, dass Metas neuer KI-Assistent Muse sensible Nutzerdaten preisgeben kann, wenn Unterhaltungen per Weblink geteilt werden. Grund ist, dass viele dieser Links leicht auffindbar sind.
Wie geteilte Muse-Links auffindbar wurden
Muse ermöglicht es Nutzern, Suchanfragen, Unterhaltungen, Bilder und andere Inhalte über einen speziellen Weblink zu teilen. Sicherheitsforscher von Claroc berichten, mithilfe einer einfachen Abfrage 6.800 von Muse-Nutzern erstellte Links abgerufen zu haben. Alle Links nutzen die Domain cf.metaaiusercontent.com und enthalten den Titel der Unterhaltung sowie eine kurze Zeichenfolge in der URL. Dadurch sind die Adressen laut den Forschern leicht auffindbar und können in öffentlich zugänglichen Webaufzeichnungen gespeichert werden.
Claroc stellte fest, dass die zugehörigen Inhalte nach dem Aufruf eines Freigabelinks in einer durchsuchbaren Datenbank erfasst werden. Die Forscher bezeichneten die dadurch entstehenden Seiten als „Geisterfreigaben“, weil sie auch von Personen aufgerufen werden können, die nie einen Link erhalten haben, ihn aber selbstständig finden können.
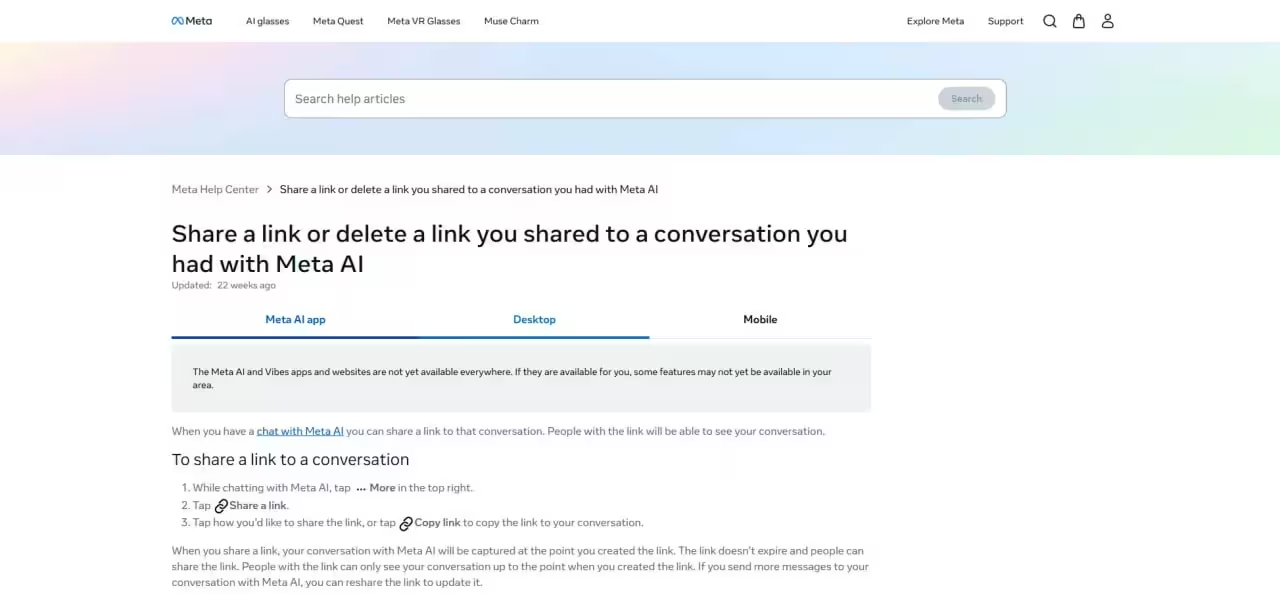
Beispiele für von Claroc entdeckte offengelegte Inhalte
Nach der Überprüfung mehrerer hundert wiederhergestellter Links berichtete Claroc, dass zahlreiche sensible oder vertrauliche Informationen offengelegt worden seien, ohne dass die Nutzer eine öffentliche Freigabe beabsichtigt hätten. Beispiele sind:
- Notizen eines Bewerbers zur Vorbereitung auf ein vertrauliches Vorstellungsgespräch bei einem führenden KI-Labor, einschließlich des Namens eines internen Ansprechpartners und der geplanten Uhrzeit des Treffens
- Ein internes Dokument zur Einkommensprüfung eines Marketingunternehmens
- Ein Darlehensantragsformular eines Kleinunternehmers, einschließlich des beantragten Betrags
- Eine tägliche Aufgabenliste eines Nutzers
- Ein interner Leistungsbericht für einen Immobilieninvestor
- Eine Excel-Tabelle zur Urlaubsplanung der Mitarbeiter einer Organisation
Metas Reaktion und Clarocs Empfehlungen für Nutzer
Claroc erklärte, Versuche, Meta zu kontaktieren, seien erfolglos geblieben. Meta habe auf Anfragen zu dem Problem nicht reagiert. Das Unternehmen verwies darauf, dass Mark Zuckerberg, CEO von Meta, Muse als „von Grund auf für Privatsphäre und Sicherheit konzipiert“ beschrieben habe.
Der Chief Technology Officer von Claroc erklärte den Forschern, dieses Verhalten sei offenbar Teil des Systemdesigns von Muse. Er warnte Nutzer, dass geteilte Links faktisch öffentlich seien und sich mit einfachen Methoden zurückverfolgen ließen. Claroc empfiehlt Nutzern, keine sensiblen Informationen mit KI-Tools zu teilen und bereits erstellte Freigabelinks möglichst schnell zu löschen.
"Gaming und E-Sports sind mehr als nur ein Hobby für mich. Ich berichte live von den größten Turnieren und Hardware-Releases."
Diskussion
Kommentar hinterlassen
Kommentare
Noch keine Kommentare. Seien Sie der Erste.