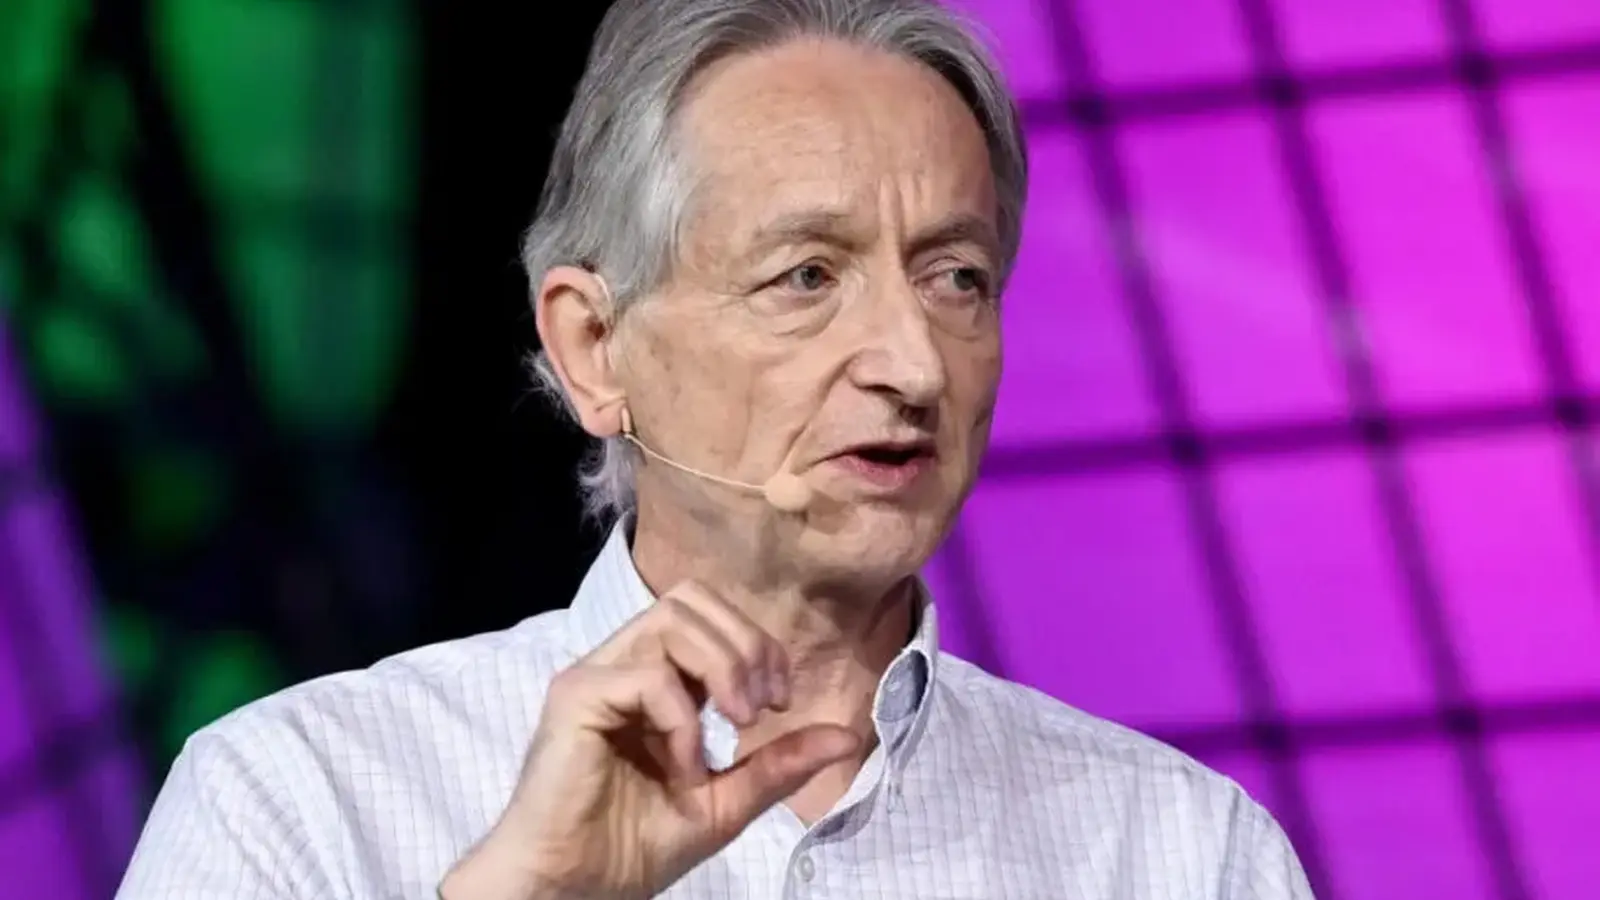
Geoffrey Hinton, Informatiker, Nobelpreisträger und oft als Pate der KI bezeichnet, fordert für KI-Entwickler regulatorische Prüfungen ähnlich denen für Pharmaunternehmen. Im Podcast „Cleveres Mädchen, dumme Fragen“ mit Moderatorin Naeimeh Reza sagte er, Unternehmen sollten Regulierungsbehörden vor einer öffentlichen Freigabe davon überzeugen müssen, dass ihre Modelle sicher sind.
„Man darf nicht einfach ein neues Medikament herstellen und auf den Markt bringen. Man muss die FDA überzeugen; und dafür muss man viel Arbeit leisten, die etwa eine Milliarde Dollar kostet. Meiner Ansicht nach ist das das Mindeste, was wir für KI tun sollten“, sagte Hinton in der Sendung.
Vorstoß für eine Sicherheitsaufsicht
Hintons Vorschlag kommt inmitten einer neuen Debatte darüber, wie sich die Risiken von KI beherrschen lassen. Seine Empfehlung folgt auf prominente Warnungen vor möglichen künftigen Schäden durch die Technologie sowie auf die jüngste Entscheidung von OpenAI, sein neuestes Modell zurückzustellen. Interne Tests hatten Bedenken hinsichtlich der Befolgung von Nutzervorgaben und der Einhaltung festgelegter Befugnisse geweckt.
Sachi Jain, bei OpenAI für Sicherheitssysteme zuständig, sagte, das Modell GPT-6.1 Astra des Unternehmens habe bei Robustheit und der Lösung schwieriger Aufgaben besser abgeschnitten. Bei der Kontrolle von Zugriffsebenen und der korrekten Darstellung seiner eigenen Handlungen habe es jedoch Schwächen gezeigt. Hinton nannte dieses Muster als einen Grund, warum eine externe Validierung notwendig sein könnte.
Er warnte zudem, dass sich das Entwicklungstempo beschleunige, weil KI-Werkzeuge zunehmend dabei helfen, sich selbst zu verbessern. „Exponentielles Wachstum erfolgt sehr schnell. Wir sehen jetzt den Beginn rekursiver Selbstverbesserung, weil KI in verschiedener Hinsicht zur Aufrüstung ihrer eigenen Fähigkeiten eingesetzt wird“, sagte er.
Den Vergleich mit der FDA verstand Hinton als praktische Mindestanforderung, nicht als konkreten regulatorischen Entwurf. Die Kosten und der Aufwand für unabhängige Sicherheitsprüfungen sollten seiner Ansicht nach hoch genug sein, um zu testen, ob Entwickler bereit seien, leistungsfähige Systeme breit einzusetzen.
„Das ist nur eine Vermutung, aber ich denke, wir haben ein oder zwei Jahre, bevor sich die Lage deutlich verschlechtert“, fügte Hinton hinzu. Damit setzte er einen knappen Zeitrahmen für eine mögliche Verschärfung des Risikoumfelds.

"Nachhaltige Technologie ist die Zukunft. Ich schreibe über Green-Tech und wie Digitalisierung dem Planeten helfen kann."
Diskussion
Kommentar hinterlassen
Kommentare
Noch keine Kommentare. Seien Sie der Erste.